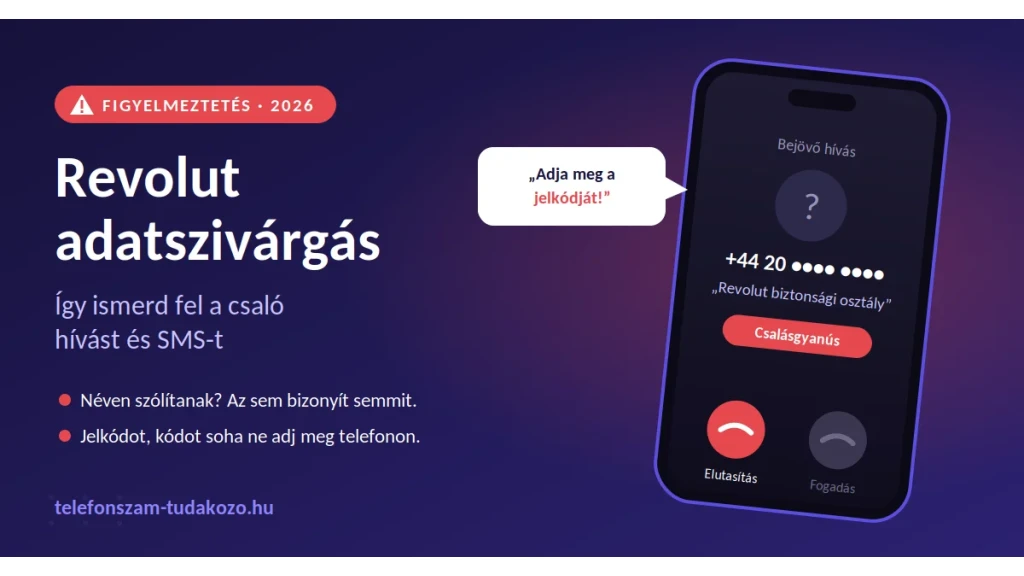
A Revolut egykori amerikai brókerpartnerének, a DriveWealth-nek a rendszereihez 2026. szeptember 4–5-én támadók fértek hozzá. Ha 2023 decembere előtt amerikai részvényekkel kereskedtél a Revolutban, a neved, telefonszámod, e-mail- és postacímed illetéktelenekhez kerülhetett. A pénzed a Revolut szerint biztonságban van, de számíts személyre szabott, hitelesnek tűnő csaló hívásokra és SMS-ekre.
Mi történt a Revolutnál?
A Revolut szeptember végén kezdte e-mailben értesíteni az érintett ügyfeleket (Pénzcentrum, RevB). A támadás nem a Revolut, hanem a DriveWealth rendszerét érte: a támadók a beszámolók szerint szociális manipulációval, azaz megtévesztéssel jutottak be (BitcoinBázis). Hogy hány ügyfelet érint, azt eddig egyik cég sem közölte.
Dátum
Esemény
2026. szept. 24. körül
A Revolut értesíti a DriveWealth-incidens lehetséges érintettjeit
2026. szept. 13. körül
Külön incidens válik ismertté: támadók egy olasz kormányzati e-mail-címmel kértek ki ügyféladatokat, majd zsarolni próbálták a Revolutot
2026. szept. 4–5.
Illetéktelen hozzáférés a DriveWealth rendszereihez
2023. december
Megszűnik az EGT-ügyfelek adatainak megosztása a DriveWealth-szel
2021
A Brexit miatt a DriveWealth veszi át az EGT-ügyfelek amerikai részvénykereskedését
Kiket érint a Revolut adatszivárgás?
Az EGT-ben élő ügyfeleknél 2023 decembere óta nincs adatmegosztás a két cég között. Ezért az incidens azokat a magyar felhasználókat érintheti, akik ez előtt amerikai részvényekkel kereskedtek a Revolutban. Aki soha nem használta a befektetési funkciót, azt ez az incidens nagy valószínűséggel nem érinti. A csalók azonban a hír keltette bizonytalanságra játszanak, ezért bármely Revolut-ügyfél célpont lehet.
Milyen adatok szivároghattak ki?
A Revolut közlése szerint a kiszivárgott adatok személyes azonosító adatok, nem belépési vagy pénzügyi adatok.
Kiszivároghatott
Nem érintett
Név
Revolut-számla és pénzeszközök
Telefonszám
Jelszavak, jelkódok
E-mail-cím
Bankkártyaadatok
Postacím
Személyazonosító okmányok
Foglalkozás, állampolgárság, életkor, nem
DriveWealth-számlaszám
Ez a kombináció a csalóknak különösen értékes. A hívó néven szólíthat, tudja a lakcímedet és a korodat, sőt azt is, hogy befektetéssel foglalkoztál. Ettől lesz hiteles egy hamis „banki biztonsági” hívás. Amit viszont nem tudnak (jelkód, kártyaadat, egyszer használatos kód), azt tőled próbálják megszerezni.
Milyen Revolut-csalásokra számíts?
Adatszivárgások után néhány jól ismert mintára érdemes felkészülni. Ezek nem a Revolut által megerősített esetek, hanem a hasonló incidensek után rendszeresen megjelenő trükkök. További mintákat a csalástípusok összefoglalójában gyűjtünk.
Hamis „Revolut biztonsági osztály” hívás. A hívó néven szólít, hivatkozik az adatszivárgásra, és azt mondja, gyanús tranzakciót észleltek. „A védelem érdekében” elért kódot, jelkódot kér, vagy arra kér, hogy utald át a pénzed egy „biztonságos számlára”. Hasonló mintájú hívásokat a banki adategyeztetés kategóriában is jelentenek olvasóink.
SMS vagy e-mail hamis linkkel. „Az adatszivárgás miatt ellenőrizze fiókját” – a link egy Revolutra hasonlító adathalász oldalra visz. A már bejelentett küldőket az SMS-csalások és adathalász üzenetek oldalon nézheted meg.
Kártalanítási csalás. „Az érintett ügyfeleknek kártérítés jár” – csak meg kell adnod a kártyaadataidat vagy ki kell fizetned egy „kezelési díjat”.
Befektetési csalás. Mivel a kiszivárgott lista befektetőkről szól, hamis brókerek, kriptoplatformok vagy „tanácsadók” is felhívhatnak nagy hozamot ígérve. Ilyen hívásokról olvasóink már most is írnak: a +36 70 744 3761 számról például egy magát befektetési cég képviselőjének kiadó hívó jelentkezett, aki néven szólította a hívottakat. Az összes ilyen számot a csaló telefonszámok között találod.
Távsegély-alkalmazás telepíttetése. A „támogatás” arra kér, telepíts egy képernyőmegosztó appot (pl. AnyDesk), hogy „biztonságba helyezze” a számládat.
Külföldi és hamisított számok. A Revolut külföldi hátterű bank, ezért egy brit (+44) vagy litván (+370) számról érkező hívás kevésbé tűnik gyanúsnak – a csalók ezt kihasználják. Hogy egy előhívó melyik országé, a nemzetközi hívószámok listájában ellenőrizheted. A hívószám ugyanakkor hamisítható is, így egy magyar vagy akár valódi banki szám sem garancia semmire.
Hogyan ismerd fel a csaló hívást?
Ha az alábbiak bármelyike előfordul, tedd le a telefont – még akkor is, ha a hívó mindent tud rólad.
Jelkódot, jelszót, SMS-ben kapott kódot vagy teljes kártyaszámot kérnek tőled.
Arra kérnek, hogy utald át a pénzed egy „biztonságos” vagy „ideiglenes” számlára.
Sürgetnek: „percek alatt elveszítheti a pénzét”, „azonnal cselekednie kell”.
Alkalmazás telepítését vagy képernyőmegosztást kérnek.
Azt kérik, ne mondd el senkinek, és ne tedd le a telefont.
Linkre kell kattintanod SMS-ben vagy e-mailben, hogy „ellenőrizd” a fiókodat.
Kártérítést, visszatérítést vagy különleges befektetési lehetőséget ígérnek.
Az aranyszabály: az, hogy a hívó ismeri a nevedet, címedet vagy születési évedet, nem bizonyít semmit. Ezek az adatok pont a mostani szivárgásból származhatnak.
Hogyan védekezz megelőzésként?
Néhány perc most sok bosszuságot spórolhat meg később.
Nézd meg az alkalmazást. Ha érintett vagy, a Revolut értesít. Az üzenetet mindig az appban vagy a hivatalos csatornán ellenőrizd, ne egy SMS linkjén keresztül.
Minden Revolut-ügyet az appon belül intézz. Ha valaki „a Revoluttól” hív, tedd le, és az alkalmazás súgójában vagy chatjén érdeklődj.
Kapcsold be a biztonsági funkciókat. Állíts be erős jelkódot, biometrikus azonosítást és tranzakciós értesítéseket.
Változtasd meg az e-mail-fiókod jelszavát, ha ugyanazt máshol is használod, és kapcsolj be kétlépcsős azonosítást.
Szólj a családnak, különösen az idősebb hozzátartozóknak, ha ők is használnak Revolutot.
Ellenőrizd az ismeretlen számokat, mielőtt visszahívod őket. Írd be a számot a telefonszám-keresőnkbe, és nézd meg, jelentették-e már mások.
Mit tegyél, ha már baj történt?
Ha kódot adtál meg, linkre kattintottál vagy utaltál, minden perc számít.
Zárold azonnal a kártyád az alkalmazásban, és ha kell, változtasd meg a jelkódodat.
Jelentsd a Revolutnak az appon belül, a súgón vagy a chaten keresztül. Írd le pontosan, mi történt, és mikor.
Tegyél rendőrségi feljelentést. A feljelentés a bank felé benyújtott panaszhoz is szükséges lehet.
Őrizz meg minden bizonyítékot: hívásnaplót, SMS-eket, e-maileket, képernyőképeket, a tranzakciók adatait.
Ha távsegély-appot telepítettél, töröld, és egy másik, biztonságos eszközről változtasd meg a fontos jelszavaidat.
A DriveWealth rendszereihez 2026. szeptember 4–5-én fértek hozzá illetéktelenek. A Revolut szeptember végén kezdte értesíteni az érintett ügyfeleket.
Veszélyben van a pénzem a Revoluton?
A Revolut szerint a számlák és a pénzeszközök nem voltak érintettek, és jelszavak, kártyaadatok sem szivárogtak ki. A kockázat az, hogy a csalók a kiszivárgott adatokkal megtéveszthetnek, és te magad adod ki nekik a hozzáférést.
Honnan tudom, hogy érintett vagyok?
Ha 2023 decembere előtt amerikai részvényekkel kereskedtél a Revolutban, lehetséges. A Revolut megkezdte az érintett ügyfelek értesítését – ezt az alkalmazásban ellenőrizd.
Cseréljem le a telefonszámom?
Általában nem szükséges. Elegendő, ha óvatos vagy az ismeretlen hívásokkal, és semmilyen kódot nem adsz ki telefonon.
Honnan tudom, hogy tényleg a Revolut keres?
A biztos megoldás: bármilyen hívás után tedd le, és az alkalmazáson belül ellenőrizd, tényleg keresett-e a bank. Egy valódi bank soha nem kéri, hogy utald át a pénzed egy másik számlára, vagy add meg a jelkódodat.
Mi van, ha nem használtam a befektetési funkciót?
Ekkor ez az incidens nagy valószínűséggel nem érint. A Revolut-témájú csalási kísérletek ettől még téged is elérhetnek, mert a csalók a hír keltette bizonytalanságra játszanak.
Összefügg ez a korábbi szeptemberi Revolut-incidenssel?
Nem, a beszámolók szerint két külön esetről van szó. A korábbiban a támadók egy olasz kormányzati e-mail-címmel szereztek meg ügyféladatokat, főként kriptobefektetőkét. A Revolut szerint egyik esetben sem kerültek veszélybe az ügyfelek pénzeszközei.
Kaptál gyanús hívást? Jelentsd!
Minden bejelentett szám segít, hogy mások időben felismerjék a csalókat. Ha Revolutra hivatkozó hívást vagy SMS-t kaptál, keress rá a számra, és írd le a tapasztalatodat – regisztráció nélkül. A legfrissebb bejelentéseket a Ki hívott? oldalon, a hét legaktívabb spam- és csaló számait pedig a heti spam-riportban találod.