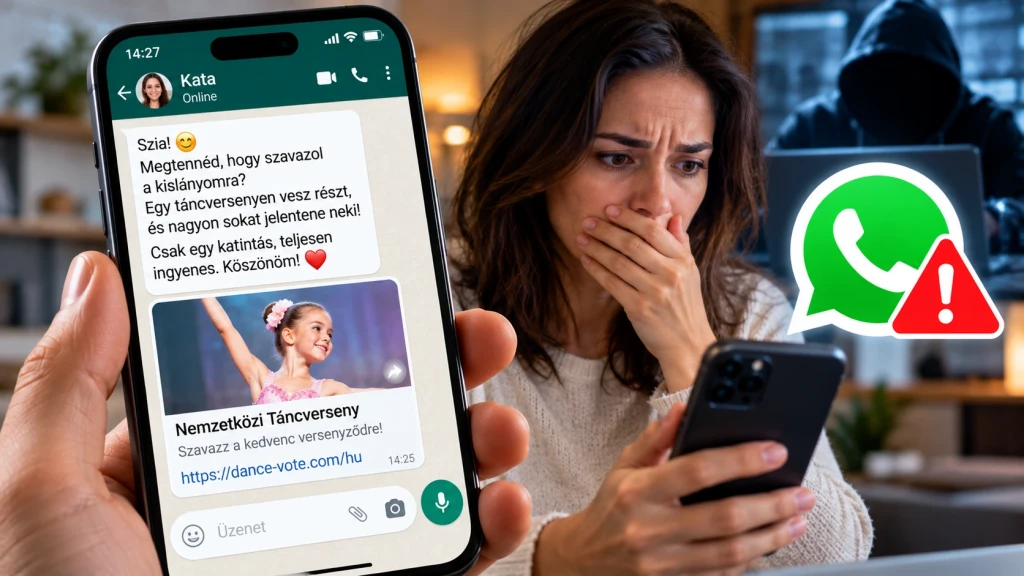
Egy ismerősétől kapott WhatsApp-üzenetben arra kérik, hogy szavazzon egy kislányra egy táncversenyen? Ne kattintson automatikusan a linkre! Olaszországban 2026 októberében ismét figyelmeztettek arra a csalási módszerre, amellyel a bűnözők hamis szavazóoldalak segítségével szerezhetik meg a felhasználók WhatsApp-fiókját. A legveszélyesebb, hogy a megtévesztő üzenet valóban egy ismerős telefonszámáról érkezhet.
Az olasz állami kiberbiztonsági szervezet, a CERT-AGID október 6-án részletesen bemutatta az ismét terjedő kampányt, majd október 10-én az olasz rendőrség is figyelmeztetett a WhatsApp-fiókok eltulajdonításának újabb hullámára.
A módszer nem teljesen új, de továbbra is hatékony: a csalók nem fenyegetéssel vagy sürgős banki figyelmeztetéssel kezdik a támadást, hanem egy kedvesnek tűnő szívességet kérnek.
Így kezdődik a csalás: egy ismerős kér segítséget
Képzelje el a következő helyzetet. Egy barátjától, rokonától vagy munkatársától WhatsApp-üzenet érkezik. Az üzenetben egy kislány fényképe szerepel, aki állítólag táncversenyen vesz részt. A küldő arra kéri, hogy segítsen neki megnyerni a versenyt, vagy egy ingyenes tánctanfolyamot, esetleg ösztöndíjat.Az üzenet például így hangozhat: „Szia! Megtennéd, hogy szavazol egy ismerősöm kislányára? Egy táncversenyen vesz részt, és nagyon sokat jelentene neki. Csak egy kattintás, teljesen ingyenes. Köszönöm!”
Ez egy szemléltető példa, nem szó szerinti idézet az olasz kampányból. A szöveg mellett egy hivatkozás található, amely látszólag a verseny hivatalos szavazóoldalára vezet. A probléma az, hogy a link mögött valójában egy adathalász oldal állhat.
Miért olyan meggyőző ez a módszer?
- Bizalom: az üzenet egy ismerős WhatsApp-fiókjából érkezhet.
- Segítőkészség: egy gyermek támogatása ártalmatlan, jó cselekedetnek tűnik.
- Alacsony kockázat érzete: az üzenet hangsúlyozza, hogy a szavazás ingyenes, és csak néhány másodpercet vesz igénybe.
Mi történik, ha megnyitja a hamis szavazóoldalt?
A CERT-AGID elemzése szerint az októberben észlelt kampányban a hamis oldal két döntőbe jutott táncost mutat be, fényképekkel, szavazatszámokkal és egy prágai tánciskolára utaló információkkal. Ezek az elemek azt a látszatot kelthetik, hogy valódi online versenyről van szó.Az áldozat kiválasztja a támogatni kívánt versenyzőt, majd a rendszer arra kéri, hogy igazolja magát a WhatsApp segítségével. A támadás célja azonban nem egy szavazat leadása.
A csalók azt próbálják elérni, hogy a felhasználó egy WhatsApp-kódot adjon meg vagy hagyjon jóvá, amellyel a fiókja a csalók kezébe kerül.A CERT-AGID által leírt októberi változatban a hamis oldal a WhatsApp Web bejelentkezőképernyőjét utánozza: telefonszámot kér, majd megjelenít egy kódot. Az áldozat a saját telefonján értesítést kap, és ha oda beírja az oldalon látott kódot, ezzel a csalók eszközét kapcsolja a saját fiókjához. Az olasz rendőrség által leírt változatban a csalók a WhatsApp által SMS-ben küldött hatjegyű ellenőrző kódot kérik el. A két módszer következménye eltér:
- Eszközkapcsolás (a weboldalon látott kód beírása a saját WhatsAppba): a csaló eszköze kapcsolt eszközként csatlakozik a fiókhoz, az Ön telefonján pedig a WhatsApp tovább működik. A visszaélés így sokáig rejtve maradhat.
- Regisztrációs kód átadása (a hatjegyű SMS-kód megadása a weboldalon): a csaló a saját készülékén regisztrálja a fiókot, Önt pedig kilépteti a WhatsAppból.
A hatjegyű WhatsApp-kód nem szavazáshoz kell
A WhatsApp-fiókok egyik fontos biztonsági eleme a telefonszámhoz kapcsolódó ellenőrzés. Amikor valaki egy új készüléken próbálja regisztrálni a fiókot, a WhatsApp ellenőrző kódot küldhet a telefonszámra.Ha ezt a kódot a felhasználó egy csalónak adja át, a támadó megpróbálhatja saját készülékén regisztrálni az áldozat WhatsApp-fiókját. Ennek eredményeként az eredeti tulajdonos elveszítheti a hozzáférését.
Fontos: a WhatsApptól kapott kódot soha ne írja be egy verseny, nyereményjáték vagy szavazás weboldalára, és weboldalon látott kódot se írjon be a WhatsAppba! A kódot akkor sem szabad megosztani, ha egy ismerős kéri.Előfordulhat, hogy a WhatsApp tovább működik a telefonján?
Igen. Ez attól függ, hogy milyen támadást hajtottak végre. Ha a csaló egy új készüléken regisztrálja újra a WhatsApp-fiókot, az eredeti készüléken megszakadhat a hozzáférés. Ha viszont a támadó egy kapcsolt eszközt tud hozzáadni a fiókhoz, a WhatsApp az eredeti telefonon tovább működhet.Utóbbi esetben az áldozat akár hosszabb ideig sem veszi észre, hogy illetéktelen eszköz kapcsolódott a fiókjához. Ezért érdemes rendszeresen ellenőrizni a WhatsApp kapcsolt eszközeit.
Hogyan ellenőrizheti, hogy idegen eszköz használja-e a WhatsApp-fiókját?
Az ellenőrzés néhány lépésből elvégezhető.Android telefonon
- Nyissa meg a WhatsApp alkalmazást.
- Nyissa meg a menüt a jobb felső sarokban.
- Válassza a „Társított eszközök” menüpontot.
- Ellenőrizze a megjelenő eszközöket és munkameneteket.
- Ha ismeretlen eszközt talál, válassza ki, majd jelentkeztesse ki.
iPhone készüléken
- Nyissa meg a WhatsApp alkalmazást.
- Lépjen a Beállítások menübe.
- Válassza a „Társított eszközök” lehetőséget.
- Nézze át a listát.
- Az ismeretlen munkameneteket jelentkeztesse ki.
Miért nem ér véget a csalás a WhatsApp-fiók ellopásával?
A fiók eltulajdonítása sok esetben csak az első lépés. A támadók az áldozat nevében újabb üzeneteket küldhetnek a kapcsolatoknak. Ezzel két célt érhetnek el.1. Újabb WhatsApp-fiókokat próbálnak megszerezni
A csalók a feltört fiókból továbbküldhetik ugyanazt a szavazásra felhívó üzenetet. A címzettek számára a megkeresés ismerős személytől érkezik, ezért könnyebben megbízhatnak benne. Így a támadás egyetlen fiókból újabb áldozatokhoz juthat el.2. Pénzt kérhetnek az ismerősöktől
A támadók az ellopott WhatsApp-fiók tulajdonosának nevében sürgős pénzügyi segítséget kérhetnek. Például azt állíthatják, hogy:- váratlanul kórházba kerültek;
- elveszítették a pénztárcájukat;
- nem férnek hozzá a bankszámlájukhoz;
- sürgősen átutalásra van szükségük.
Mit tegyen, ha már megadta a WhatsApp ellenőrző kódját?
- Próbáljon újra bejelentkezni a WhatsAppba. Ha elveszítette a hozzáférést, kövesse a WhatsApp hivatalos fiók-visszaállítási folyamatát.
- Igazolja újra a telefonszámát. A telefonszám újbóli regisztrálása és a hatjegyű ellenőrző kód megadása kijelentkezteti a fiókba bejelentkezett többi eszközt.
- Ellenőrizze a kétlépcsős azonosítást. Ha olyan PIN-t kér az alkalmazás, amelyet nem ismer, a csalók valószínűleg már beállították a saját kétlépcsős védelmüket. Kövesse a hivatalos helyreállítási eljárást; ilyenkor akár 7 nap várakozás is szükséges lehet.
- Figyelmeztesse ismerőseit. Lehetőleg telefonon, SMS-ben vagy másik kommunikációs csatornán jelezze, hogy WhatsApp-fiókjával visszaélhetnek.
- Ellenőrizze a kapcsolt eszközöket. A hozzáférés visszaszerzése után távolítson el minden ismeretlen eszközt.
- Ha pénzt is kicsaltak, tegyen bejelentést. Értesítse az érintett bankot, és forduljon a rendőrséghez.
Hogyan kapcsolhatja be a WhatsApp kétlépcsős védelmét?
A kétlépcsős ellenőrzés további biztonsági réteget ad a WhatsApp-fiókhoz. Az alkalmazásban nyissa meg a Beállítások → Fiók menüt, és válassza a „Kétlépcsős azonosítás” lehetőséget. A rendelkezésre álló védelmi megoldások az alkalmazás verziójától függhetnek.A Meta 2026 augusztusában erősebb kétlépcsős védelmi lehetőségeket is bejelentett, többek között hosszabb, betűket és speciális karaktereket is tartalmazó jelszó használatát. Emellett a WhatsApp bizonyos készülékeken hozzáférési kulcsot, vagyis passkeyt is támogat.
Ugyanebben a bejelentésben szerepelt, hogy Androidon a WhatsApp ismeretlen számról érkező hívásnál több információt mutat: például azt, hogy a szám külföldi-e, és hogy van-e közös csoportja a hívóval.
A biztonsági beállítások ellenőrzése különösen fontos azoknak, akik a WhatsAppot rendszeresen használják családi, munkahelyi vagy pénzügyi kommunikációra.
Magyarországon is megjelenhet ugyanez a csalás?
Igen, a módszer technikailag Magyarországon is alkalmazható. A támadáshoz nincs szükség olasz telefonszámra vagy olasz nyelvű üzenetre. Egy magyar felhasználó ugyanúgy kaphat ismerősétől hamis szavazásra felhívó üzenetet, mint egy olasz WhatsApp-használó.Az olaszországi figyelmeztetés önmagában nem bizonyítja, hogy Magyarországon is zajlik ilyen kampány. A Bitdefender kiberbiztonsági cég azonban már 2025 októberében arról számolt be, hogy a „szavazz a gyerekemre” típusú csalás elsősorban Közép- és Kelet-Európában terjedt, főként Lengyelországban, Romániában, Németországban és Csehországban. A térség tehát kifejezetten célpont, ezért a módszer ismerete a hazai felhasználóknak is hasznos.
A telefonos és üzenetküldős visszaélésekről további információk találhatók a csalástípusokat bemutató oldalunkon. A Ki hívott? oldalon pedig az ismeretlen telefonszámokkal kapcsolatos közösségi tapasztalatok ellenőrizhetők.
Fontos azonban, hogy egy telefonszám-keresés nem képes bizonyítani, hogy egy WhatsApp-fiók jelenleg valódi tulajdonosa ellenőrzése alatt áll-e.
Hogyan ismerheti fel a hasonló üzeneteket?
Nem kizárólag a táncversenyre hivatkozó üzenetek lehetnek veszélyesek. Ugyanez a módszer más történetekkel is működhet:- iskolai vagy sportversenyre történő szavazás;
- ingyenes ajándék vagy nyeremény;
- közösségi oldalas verseny;
- jótékonysági gyűjtés;
- állítólagos fiókellenőrzés;
- sürgős biztonsági figyelmeztetés.
A csalóként bejelentett telefonszámok közösségi tapasztalatai segíthetnek más típusú gyanús megkeresések felismerésében is.
Gyakori kérdések a WhatsApp-fióklopásról
Már attól ellophatják a WhatsApp-fiókomat, hogy megnyitok egy linket?
A most bemutatott csalási módszerben jellemzően további felhasználói műveletre van szükség, például ellenőrző kód megadására vagy eszközkapcsolás jóváhagyására. Egy link megnyitása önmagában nem jelenti automatikusan a fiók elvesztését. Ismeretlen oldalakon azonban ne adjon meg személyes adatokat, kódokat, és ne hagyjon jóvá váratlan bejelentkezést.Ha egy ismerősöm küldi a linket, akkor biztonságos?
Nem feltétlenül. Az ismerős WhatsApp-fiókját korábban már feltörhették, és az üzenetet a csalók küldhetik a nevében.Elolvashatják a csalók a régi WhatsApp-beszélgetéseimet?
Ez a támadás módjától függ. Ha a csalók a saját készülékükön regisztrálják újra a fiókot, az önmagában nem ad hozzáférést az Ön telefonján tárolt régi beszélgetésekhez. Ha viszont kapcsolt eszközként csatlakoztak a fiókhoz, láthatják az üzeneteit és a névjegyeit, és üzenhetnek is az Ön nevében. Ezért az ismeretlen eszközöket azonnal jelentkeztesse ki.Mit tegyek, ha egy barátom WhatsAppon pénzt kér?
Hívja fel a barátját a korábban ismert telefonszámán, vagy ellenőrizze másik független csatornán a kérést. Ne utaljon pénzt kizárólag egy WhatsApp-üzenet alapján.Honnan tudhatom, hogy feltörték a fiókomat?
Figyelmeztető jel lehet a váratlan kijelentkeztetés, az ismeretlen kapcsolt eszköz, az Ön által nem kezdeményezett regisztrációs kód vagy az ismerősök visszajelzése arról, hogy gyanús üzeneteket kaptak Öntől.A legfontosabb tanulság: egy ismerős üzenete sem mindig megbízható
A „Szavazz a kislányomra!” típusú WhatsApp-csalás jól mutatja, hogyan használják ki a bűnözők a személyes kapcsolatokat és a segítőkészséget. A támadás nem feltétlenül tartalmaz fenyegetést, sürgető pénzkérést vagy nyilvánvalóan gyanús szöveget. Éppen ellenkezőleg: sokszor egy kedves, hétköznapi kérésnek tűnik. Ha egy szavazás, nyereményjáték vagy más külső oldal WhatsApp-ellenőrző kódot, bejelentkezési jóváhagyást vagy eszközkapcsolást kér, ne folytassa a műveletet.És ha a kérést egy ismerős küldte, ellenőrizze külön, hogy valóban ő áll-e az üzenet mögött. Néhány perc ellenőrzés nemcsak a saját WhatsApp-fiókját, hanem családtagjai és ismerősei pénzét is megvédheti.
Források és szakmai háttér
CERT-AGID – Torna la “truffa della ballerina” (2026. október 6.) Polizia di Stato – rendőrségi figyelmeztetésről szóló tudósítás (2026. október 10.) Punto Informatico – Ritorna la truffa della ballerina (2026. október 7.) WhatsApp Help Center – How to recover a compromised account WhatsApp Help Center – Linked devices Meta – New Account Security Features for WhatsApp (2026. augusztus) Bitdefender – WhatsApp „Vote for My Child” scams spreading across Europe (2025. október 8.)Szerkesztői megjegyzés: Az olaszországi kampányról szóló tényállítások a CERT-AGID, az olasz rendőrségi tájékoztatás és az ezekről szóló olasz sajtótudósítások alapján készültek. A közép-európai elterjedtségről szóló adat a Bitdefender jelentéséből származik. A fiók-visszaállítási és biztonsági útmutatások a WhatsApp és a Meta dokumentációjára támaszkodnak.